Un système d'information qu'on oublie, parce qu'il fait son travail.
Camoit Consulting conçoit les applications métier des PME, consolide leurs données et sécurise leur système d'information — de l'audit ISO 27001 et NIS2 à la surveillance continue. Un responsable de mission unique, du cadrage au maintien en condition opérationnelle.
Commandes
1 284
Marge
31,4 %
Retards
3
Devis validé et transmis à la production
Exemple d'interface — données fictives.
Notre approche
La fragmentation des prestataires fragilise vos projets et votre sécurité.
Une application déconnectée du référentiel de données. Des données sans politique de sécurité. Des mesures de sécurité qui empêchent les équipes de travailler. Ces situations ne viennent pas d'un mauvais prestataire, mais de trois prestataires qui ne se parlent pas. Nous traitons applications, données et cybersécurité comme un seul système, sous une seule responsabilité — et nous restons après la livraison : quinze de nos vingt-cinq clients font appel à nous chaque année.
15
applications métier en production
25
entreprises accompagnées depuis 2022
48 h
de délai de réponse contractuel
Expertises
Trois domaines d'intervention complémentaires.
Une offre structurée pour les PME de 5 à 200 collaborateurs, couvrant la conception applicative, le pilotage par la donnée et la sécurité du système d'information.


Exemple d'interface — données fictives.
Applications métier
Des applications conçues sur vos processus, pas l'inverse.
Un progiciel standard impose son modèle d'organisation. Une application sur mesure formalise le vôtre : vos flux, vos règles de gestion, votre référentiel. Nous la concevons avec les utilisateurs, la livrons par incréments validés et en assurons la maintenance dans la durée. Quinze applications sont aujourd'hui en production chez nos clients.
Solution web accessible au siège comme sur le terrain, interfacée avec vos outils en place — comptabilité, CRM, ERP — afin de préserver l'existant.
Data & IA
Des données consolidées pour un pilotage fiable.
Ventes, stocks et trésorerie sont souvent répartis entre plusieurs outils, puis consolidés à la main en fin de mois. Quand le tableau arrive, la décision qu'il devait éclairer est déjà prise. Nous centralisons les sources, contrôlons la qualité des données et automatisons la restitution à destination de la direction.
Des tableaux de bord structurés autour de vos décisions, avec des indicateurs définis conjointement et documentés dans un référentiel partagé.
Exemple d'interface — données fictives.
18,6 %
Exemple d'interface — données fictives.
Cybersécurité
De l'audit à la surveillance, sans passer le relais.
La plupart des PME découvrent leur exposition au moment où un client, un assureur ou un donneur d'ordre la leur demande. Nous évaluons la vôtre — audit organisationnel, test d'intrusion, analyse d'écart NIS2 ou ISO 27001 — puis nous mettons en œuvre le plan de remédiation, formons vos équipes et assurons le suivi dans la durée. L'évaluation et la correction sont conduites par la même équipe : personne ne vous remet un rapport avant de disparaître.
Nos travaux s'articulent avec votre infogérant, qui conserve l'infrastructure, et nous nous adressons aux équipes dans un vocabulaire opérationnel.
Camoit Consulting a engagé sa propre démarche de certification ISO 27001 : nous appliquons à notre système d'information les exigences que nous accompagnons chez nos clients.
Méthode
Quatre phases, un livrable à chaque étape.
Une démarche resserrée, commune aux trois expertises, avec un responsable de mission identifié de l'initialisation à la clôture.
Diagnostic
Une demi-journée sur site pour analyser vos outils, vos flux d'information et vos risques opérationnels. Le diagnostic donne lieu à une facturation, intégralement déduite de la mission si elle se poursuit.
Cadrage
Périmètre, budget et calendrier formalisés dans une proposition contractuelle. Les exclusions sont explicitées.
Réalisation
Livraisons incrémentales, revues régulières avec les parties prenantes, arbitrages documentés. Le paiement suit les jalons validés.
Transmission
Documentation, formation des utilisateurs, transfert des accès. Vous conservez la pleine propriété des livrables ; la maintenance fait l'objet d'un contrat distinct et facultatif.
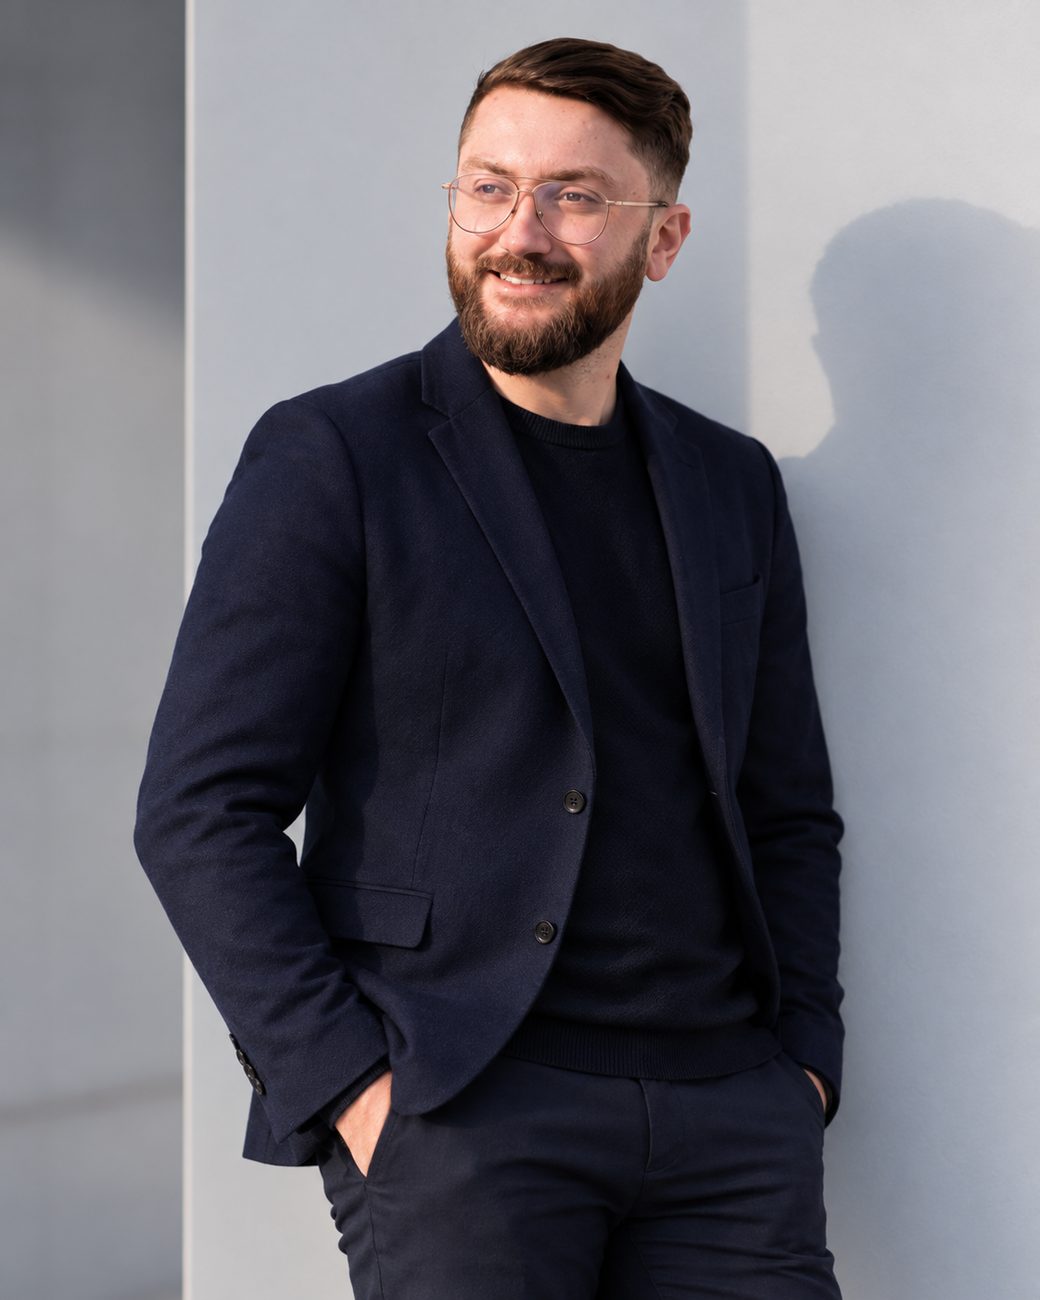

Kévin Camoit
Fondateur, Data Analyst & Engineer
L'équipe
Quatre collaborateurs, un interlocuteur identifié.
Camoit Consulting réunit à Agen quatre profils complémentaires : data et sécurité, cybersécurité, développement web et intelligence artificielle. Le cabinet est né d'un constat simple : les PME se voient proposer des solutions conçues pour de grandes organisations, par des prestataires qui ne s'inscrivent pas dans la durée. Chaque client dispose d'un responsable de mission unique et d'engagements formalisés.

Kévin Camoit, certifié ISO 27001 Lead Auditor et Lead Implementer
Questions fréquentes
Questions préalables à un premier entretien.
Les points les plus fréquemment abordés lors d'une première prise de contact.
Poser une question →Contact
Prenons contact.
Un premier entretien de trente minutes, sans engagement, permet de qualifier votre besoin. Réponse sous 48 heures ouvrées.

Carte Google affichée à votre demande.
Demande reçue.
Merci. Vous recevrez une réponse sous 48 heures ouvrées. Pour une urgence : 05 25 63 03 66.